 Brochure L&M


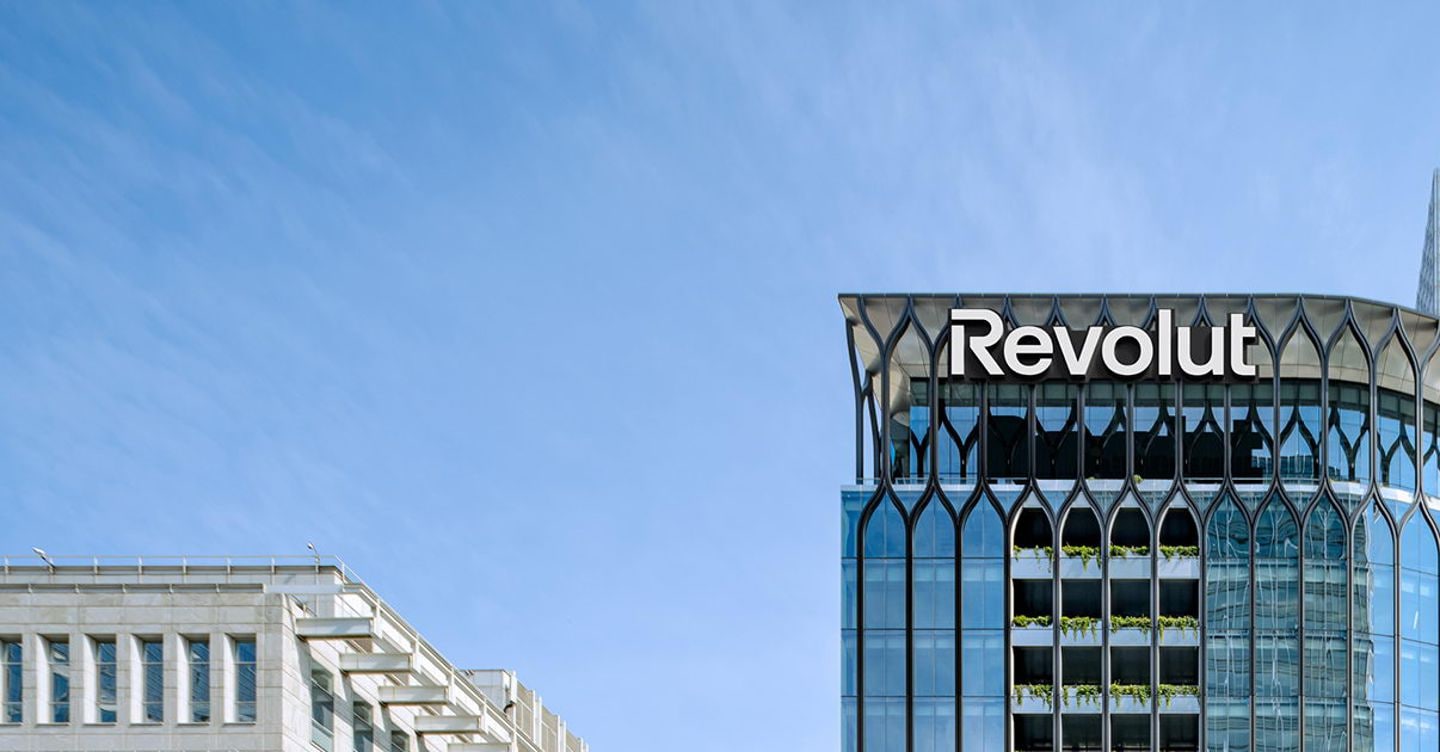
La fintech britannica ha avvisato gli utenti coinvolti. La richiesta fraudolenta arrivata da una società governativa potrebbe arrivare dal nostro Paese
Immaginate di ricevere una mail dalla vostra banca in cui vi viene comunicato che i vostri dati personali, indirizzi di contatto, documenti di identificazione e dati finanziari (storico delle transazioni incluso) sono ora in possesso di un hacker.
È quanto è successo a diversi clienti Revolut, si stima poco meno di 700 persone. La fintech britannica ha avvisato gli utenti coinvolti tramite e-mail: «Ti abbiamo contatto per informarti di un recente incidente di sicurezza, consistente in un furto d’identità esterno che ha causato la condivisione di alcuni dei tuoi dati personali con una terza parte non autorizzata».
Revolut ha affermato di aver ricevuto una richiesta di condivisione dei dati dei suoi clienti da un account che sembrava appartenere a un organo governativo. La società ha proceduto inoltrando le informazioni richieste, secondo quanto stabilito dal Gdpr (Regolamento generale sulla protezione dei dati). Secondo il regolamento europeo, un’azienda è tenuta a inoltrare i dati personali dei propri clienti se la richiesta da parte dell’ente governativo è vincolante, formalmente legittima e basata su specifiche norme di legge (come ordini di indagine o mandati).
«La procedura di richiesta dati da parte di una società governativa si chiama “Emergency data request” e tutte le piattaforme (social networks, cloud providers) ne gestiscono decine su base quotidiana», spiega Marco Ramilli, fondatore dell’azienda italiana d’intelligenza informatica Yoroi.
Il problema? L’autore della richiesta non era davvero un’autorità pubblica. Gli hacker hanno agito sotto mentite spoglie, utilizzando un indirizzo appartenente realmente al dominio e-mail di un ente governativo e quindi con credenziali di autentificazione valide.
«Come abbiamo rilevato i potenziali fattori di rischio, abbiamo allertato l’autorità interessata», chiarisce Revolut. Sono state poi contattate le forze dell’ordine, le autorità per la protezione dei dati e i regolatori finanziari.
L’avviso specifica anche che l’account degli utenti coinvolti nell’incidente rimane sicuro e che la società ha provveduto a bloccare «immediatamente» l’indirizzo fraudolento.
Una volta che il [...]
Fonte: Il Sole 24 Ore
Articolo precedente
Acquirenti dagli Usa a caccia di castelli italiani
Articolo successivo
“The Pitt”, un bis annunciato ma era davvero la serie migliore?
Articoli correlati
12 Ottobre 2026
Un super caccia per cambiare la postura strategica di Tokyo
Il Giappone è sempre più cosciente del suo ruolo nel mantenimento degli equilibri politici e…
12 Ottobre 2026
Germania, dopo un lutto si dimette ministra del Lavoro
Bas, che lascia anche la copresidenza del Partito socialdemocratico (Spd), ha dichiarato che manterrà il…
12 Ottobre 2026
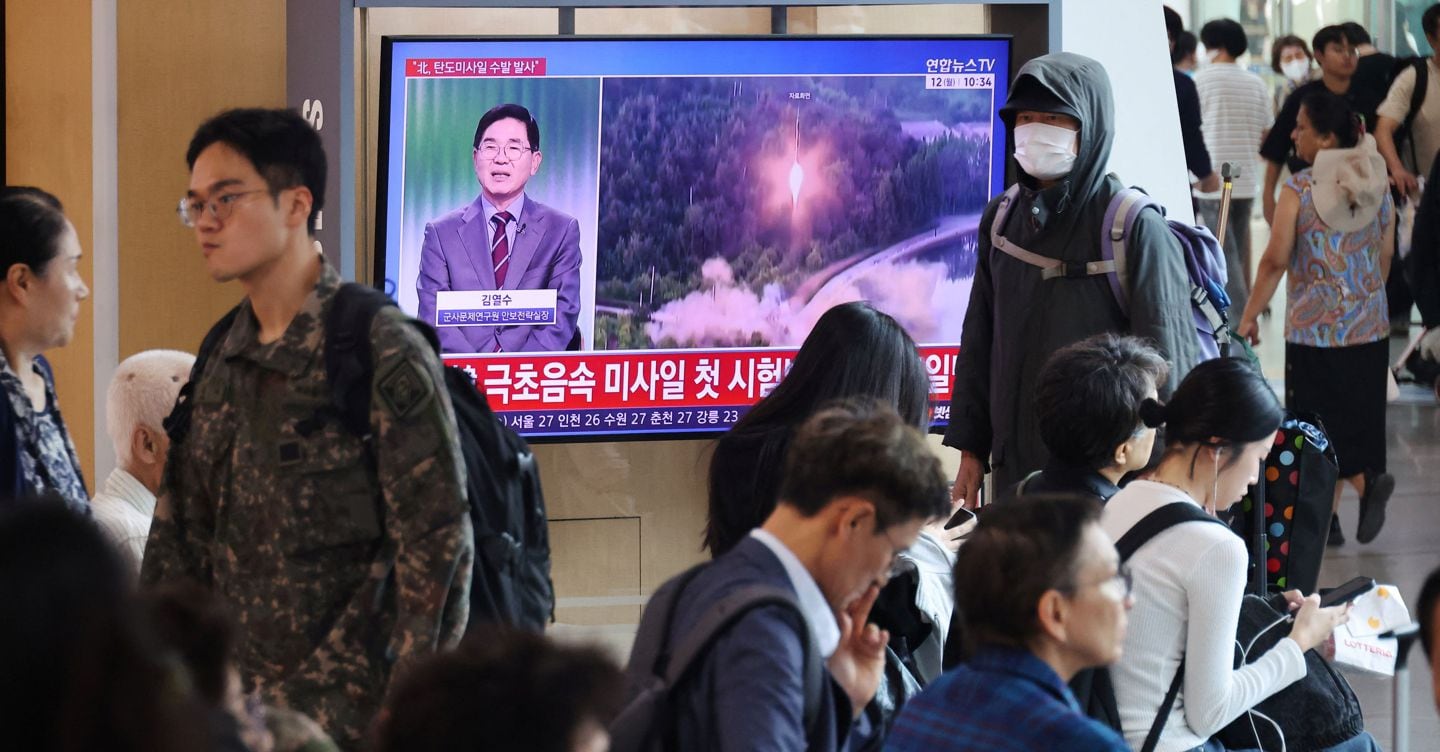
Corea del Sud accusa Pyongyang, lanciato «proiettile non identificato» nel Mar del Giappone
La tensione tra le due Coree è aumentata dopo il ferimento di tre soldati sudcoreani,…
12 Ottobre 2026
Trump vuole ribattezzare un oceano col suo nome
Da un comizio in Tennessee: «Prima della fine del mandato ci prenderemo Pacifico o Atlantico.…
12 Ottobre 2026
Guerra, ultime notizie. Attacco Houthi allo scalo di Riad: 12 morti e centinaia di feriti
Il Regno unito ha ampliato le proprie raccomandazioni di sicurezza per i cittadini britannici in…
11 Ottobre 2026
Il carovita presenta il conto a Trump: prezzi su del 30% in sei anni
Non solo benzina e diesel ma anche alimentari, scuole e spese sanitarie. Negli Usa rallenta…
11 Ottobre 2026
Zelensky a Trump: «Scelgono gli ucraini il loro leader». Bessent: «Europa ipocrita»
Il segretario al Tesoro Usa difende l’accordo con la Russia sul diesel e attacca il…
11 Ottobre 2026
Naufragio al largo di Gibuti: almeno 109 migranti morti e 116 dispersi
Almeno 109 migranti, tra cui 15 bambini, hanno perso la vita e almeno 116 risultano…


